


Segmentazione della rete aziendale: cos'è e come funziona
Se un attaccante riesce a compromettere un computer dell’ufficio, può raggiungere anche i server aziendali, il domain controller o i sistemi di backup? Se questi sistemi sono liberamente raggiungibili, un singolo punto di ingresso potrebbe mettere a rischio l’intera infrastruttura IT.
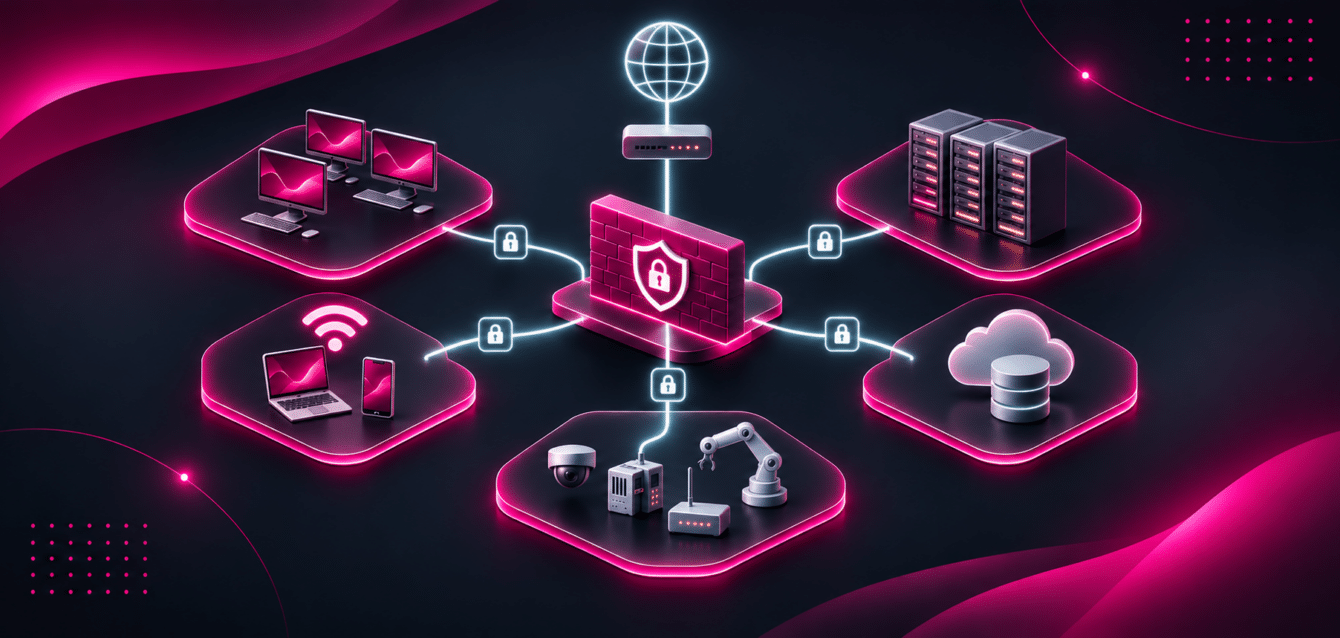
È proprio per limitare questo rischio che entra in gioco la segmentazione della rete aziendale, una misura di cybersecurity che permette di separare sistemi, dispositivi e servizi, controllando le comunicazioni tra le diverse aree della rete.
Cos’è la segmentazione della rete aziendale?
La segmentazione della rete consiste nel suddividere l’infrastruttura informatica in più zone logiche o fisiche, ciascuna con regole di accesso e comunicazione specifiche. L’obiettivo è semplice: evitare che tutti i dispositivi possano comunicare liberamente tra loro.
In una rete non adeguatamente segmentata, un computer compromesso potrebbe consentire a un attaccante di tentare l’accesso ad altri sistemi aziendali.
Con una segmentazione correttamente progettata, invece, è possibile limitare gli spostamenti laterali degli attaccanti e ridurre le conseguenze di un’eventuale compromissione.
È il principio del contenimento del danno applicato alla sicurezza informatica.
Come funziona la segmentazione della rete?
La segmentazione si realizza attraverso una combinazione di tecnologie e regole di sicurezza che permettono di controllare il traffico tra i diversi sistemi.
- VLAN per separare logicamente i reparti: uffici, produzione, server, WiFi guest, dispositivi IoT/OT. Ogni VLAN è una rete a sé stante.
- Firewall tra le zone con regole specifiche: il PC dell’ufficio può accedere al file server ma non al database di produzione.
- Policy basate sui ruoli: chi accede a cosa è definito dal ruolo, non dalla posizione nella rete.
- Monitoraggio del traffico inter-zona: il traffico anomalo tra le zone è un indicatore di compromissione.
Perché la segmentazione è importante contro i ransomware?
Uno dei principali rischi di una rete non segmentata è la possibilità che un attacco informatico si propaghi da un dispositivo ad altri sistemi. Un ransomware, ad esempio, potrebbe compromettere inizialmente una postazione e tentare successivamente di raggiungere server, cartelle condivise o sistemi di backup.
La segmentazione permette di ridurre le comunicazioni non necessarie tra i sistemi, rendendo più difficile la propagazione dell’attacco.
Non elimina completamente il rischio, ma rappresenta una misura importante per limitarne l’impatto.
Particolare attenzione dovrebbe essere dedicata alla protezione dei server critici, dei sistemi di autenticazione e delle infrastrutture di backup.
Segmentazione della rete e dispositivi IoT/OT
Telecamere IP, stampanti, sensori e dispositivi industriali sono sempre più presenti nelle reti aziendali.
Questi apparati possono presentare caratteristiche di sicurezza differenti rispetto ai normali computer, soprattutto quando utilizzano firmware datati o non facilmente aggiornabili.
Inserirli nella stessa rete dei server e delle postazioni aziendali può aumentare la superficie di attacco. Separare i dispositivi IoT e OT dalla rete IT permette di limitare le comunicazioni non necessarie e proteggere maggiormente i sistemi aziendali critici.
Segmentazione della rete e NIS2: quale collegamento?
La Direttiva NIS2 pone particolare attenzione alla gestione dei rischi di cybersecurity e alla protezione dei sistemi informatici e di rete. L’articolo 21 prevede l’adozione di misure tecniche, operative e organizzative adeguate e proporzionate ai rischi.
La segmentazione della rete rappresenta una delle misure tecniche che possono contribuire a questi obiettivi, soprattutto per quanto riguarda il controllo degli accessi, la riduzione della superficie di attacco e la protezione dei sistemi critici.
Implementare la segmentazione, tuttavia, non significa essere automaticamente conformi alla NIS2: la sicurezza deve essere valutata nel contesto di un insieme più ampio di misure organizzative e tecnologiche.
Segmentazione della rete e
smart working
Con la diffusione dello smart working, l’accesso alle risorse aziendali non avviene più esclusivamente dall’interno degli uffici.
Dipendenti e collaboratori possono collegarsi da remoto, utilizzando dispositivi aziendali o personali.
In questo scenario, la segmentazione consente di applicare regole di accesso differenziate in base agli utenti, ai dispositivi e alle risorse necessarie.
Un dispositivo personale collegato tramite VPN, ad esempio, potrebbe essere autorizzato ad accedere soltanto a una determinata applicazione, senza ottenere visibilità sull’intera rete aziendale.
Questo approccio contribuisce a ridurre i rischi associati agli accessi remoti e si integra con i principi di sicurezza Zero Trust.
Come capire se la rete aziendale è segmentata correttamente?
La presenza di VLAN o di un firewall non è sufficiente, da sola, a garantire una segmentazione efficace.
È importante verificare che l’organizzazione della rete corrisponda alle effettive esigenze aziendali e che le comunicazioni tra i sistemi siano limitate a quelle strettamente necessarie.
Un’analisi tecnica dovrebbe valutare la suddivisione delle reti, le regole del firewall, gli accessi ai sistemi critici e la protezione delle risorse più sensibili.
La segmentazione, infatti, non deve essere considerata una configurazione da effettuare una sola volta, ma una componente della sicurezza da verificare e aggiornare nel tempo.
La tua rete aziendale è davvero protetta?
Un attacco informatico non dovrebbe poter compromettere l’intera azienda partendo da un solo dispositivo.
Una rete progettata correttamente permette di ridurre i rischi, proteggere i sistemi critici e mantenere un maggiore controllo sulle comunicazioni.
In Omnia aiutiamo le aziende ad analizzare la propria infrastruttura di rete e a individuare le soluzioni più adatte per migliorarne sicurezza, organizzazione e affidabilità.
La tua rete è segmentata correttamente?
👉 Scopri i nostri servizi di cybersecurity e contattaci per una valutazione.
