


La posta elettronica è uno degli strumenti più utilizzati nelle aziende, ma anche uno dei principali bersagli degli attacchi informatici. Phishing, furto delle credenziali, Business Email Compromise (BEC) e allegati malevoli possono compromettere dati sensibili, comunicazioni e continuità operativa. Molte aziende…
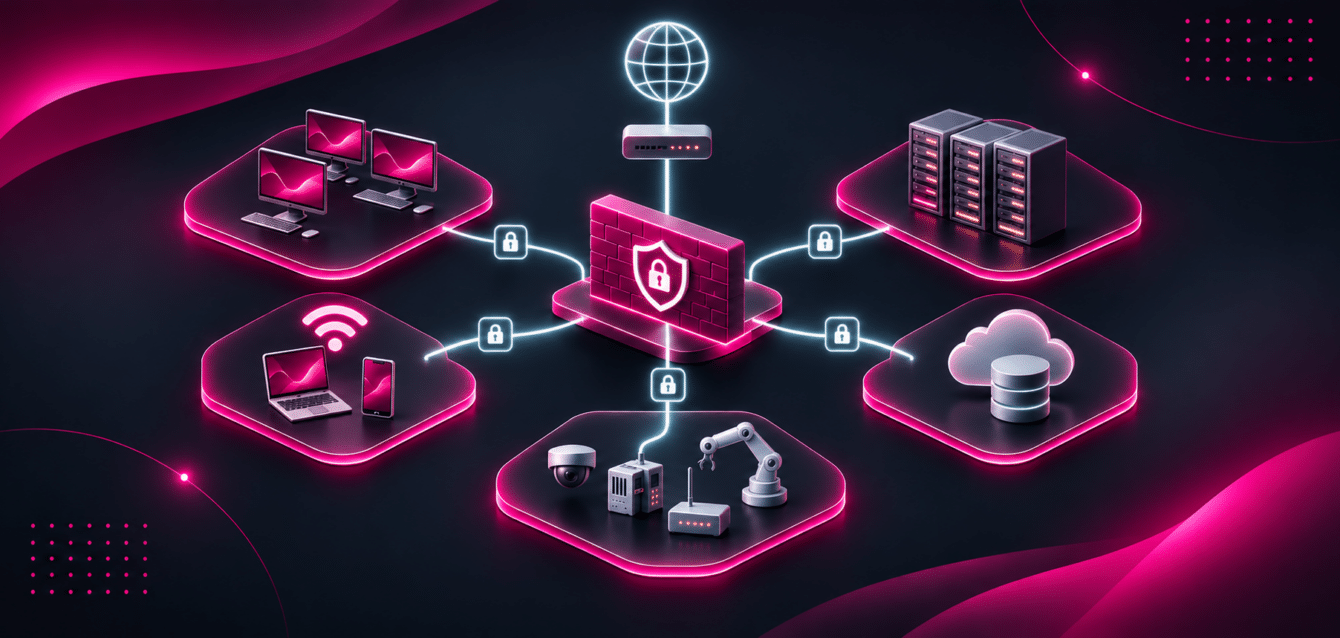
Segmentazione della rete aziendale: cos’è e come funziona
Se un attaccante riesce a compromettere un computer dell’ufficio, può raggiungere anche i server aziendali, il domain controller o i sistemi di backup? Se questi sistemi sono liberamente raggiungibili, un singolo punto di ingresso potrebbe mettere a rischio l’intera infrastruttura IT….
Firewall di nuova generazione per le PMI: cosa deve avere
Un firewall di nuova generazione (NGFW) non si limita a filtrare il traffico di rete in base a porte, indirizzi IP e protocolli. Integra funzionalità avanzate di sicurezza che permettono di identificare applicazioni, rilevare attività sospette e contrastare numerose minacce informatiche….
PHP2Shell: le falle critiche di PHP spiegate alle aziende, cosa fare subito
Il 21 ottobre 2026 gli sviluppatori di PHP, il linguaggio su cui funzionano WordPress e gran parte dei siti web, hanno correttodue vulnerabilità critiche nel suo motore.Le falle, CVE-2026-109618 e CVE-2026-109619, sono state soprannominate PHP2Shell e hanno un punteggio di gravitàdi…
Vulnerability Assessment e NIS2: cos’è, come funziona e quando serve
Ogni sistema informatico ha vulnerabilità. Non è una questione di “se”, ma di “quante” e “quanto sono gravi”. Il Vulnerability Assessment è un processo che aiuta a individuare vulnerabilità e configurazioni deboli prima che possano essere sfruttate da un attaccante. Cos’è…
Phishing aziendale: come riconoscerlo e formare i dipendenti
Il phishing resta uno dei principali vettori di accesso iniziale utilizzati negli attacchi informatici. Secondo ENISA Threat Landscape 2025, il phishing ha rappresentato circa il 60% dei vettori iniziali osservati.Il phishing sfrutta soprattutto il fattore umano, ma la protezione efficace richiede…

EDR vs Antivirus: perché l’antivirus tradizionale non basta più
Per anni, l’antivirus è stato considerato sufficiente per proteggere i computer aziendali. Installalo, aggiornalo, sei a posto. Questo approccio oggi è pericolosamente inadeguato, e la Direttiva NIS2 lo rende anche un potenziale problema di conformità. Come funziona l’antivirus tradizionale L’antivirus…
Quanto costa un attacco informatico a una PMI italiana
Quanto costa un attacco informatico a una PMI italiana Parliamo di numeri concreti. Perché la cybersecurity smette di essere un costo astratto quando si traduce in euro persi. Costi diretti: quello che si vede subito Il fermo operativo è il più…

Ransomware: cos’è, come proteggersi e cosa fare se sei colpito
Ransomware: cos’è, come proteggersi e cosa fare se sei colpito Il ransomware è la minaccia informatica più temuta dalle aziende italiane. Un singolo attacco può bloccare l’operatività per giorni, cifrare anni di dati e costare centinaia di migliaia di euro. In…