


Il modello di sicurezza tradizionale funzionava come un castello con fossato: una volta all’interno della rete aziendale, utenti e dispositivi venivano considerati affidabili.Oggi, con la diffusione del cloud, dello smart working e degli accessi da remoto, questo approccio non è più…
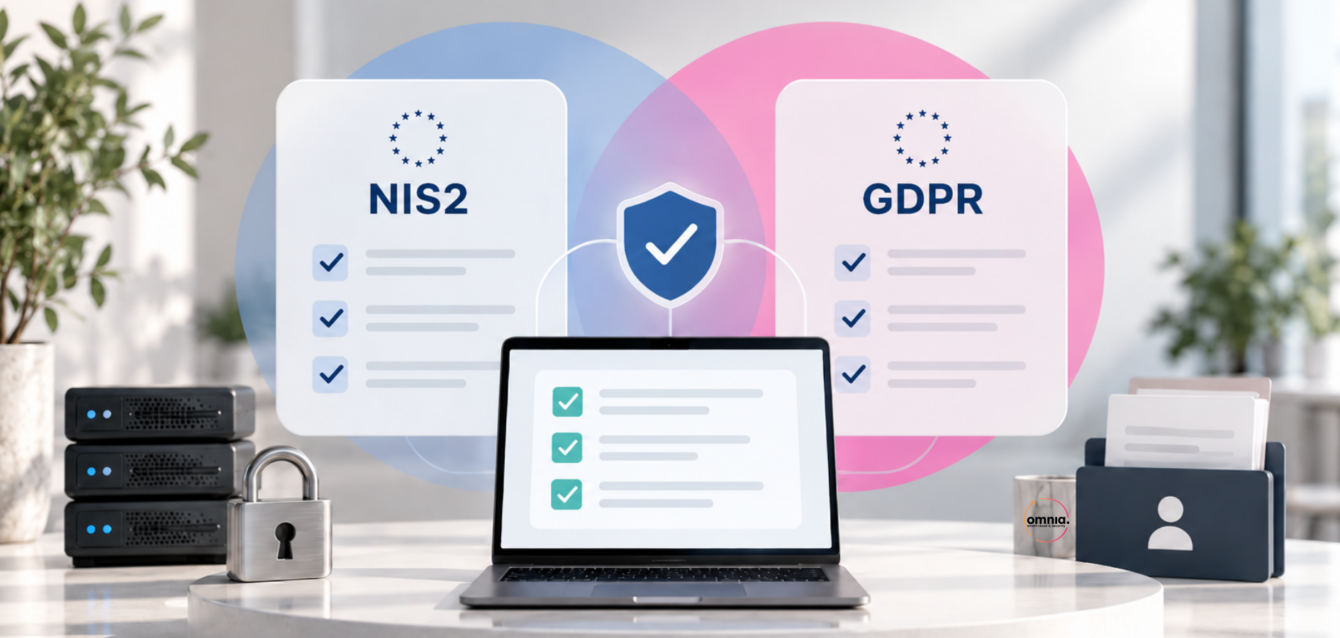
NIS2 e GDPR: differenze, sovrapposizioni e come gestire entrambi
Confronto tra NIS2 e GDPR: differenze principali su obblighi, sicurezza, gestione degli incidenti, notifiche e responsabilità aziendali. La confusione tra NIS2 e GDPR è comprensibile: entrambe riguardano la sicurezza e hanno sanzioni importanti. Ma hanno finalità distinte e comprenderle è fondamentale…
Vulnerability Assessment e NIS2: cos’è, come funziona e quando serve
Ogni sistema informatico ha vulnerabilità. Non è una questione di “se”, ma di “quante” e “quanto sono gravi”. Il Vulnerability Assessment è un processo che aiuta a individuare vulnerabilità e configurazioni deboli prima che possano essere sfruttate da un attaccante. Cos’è…
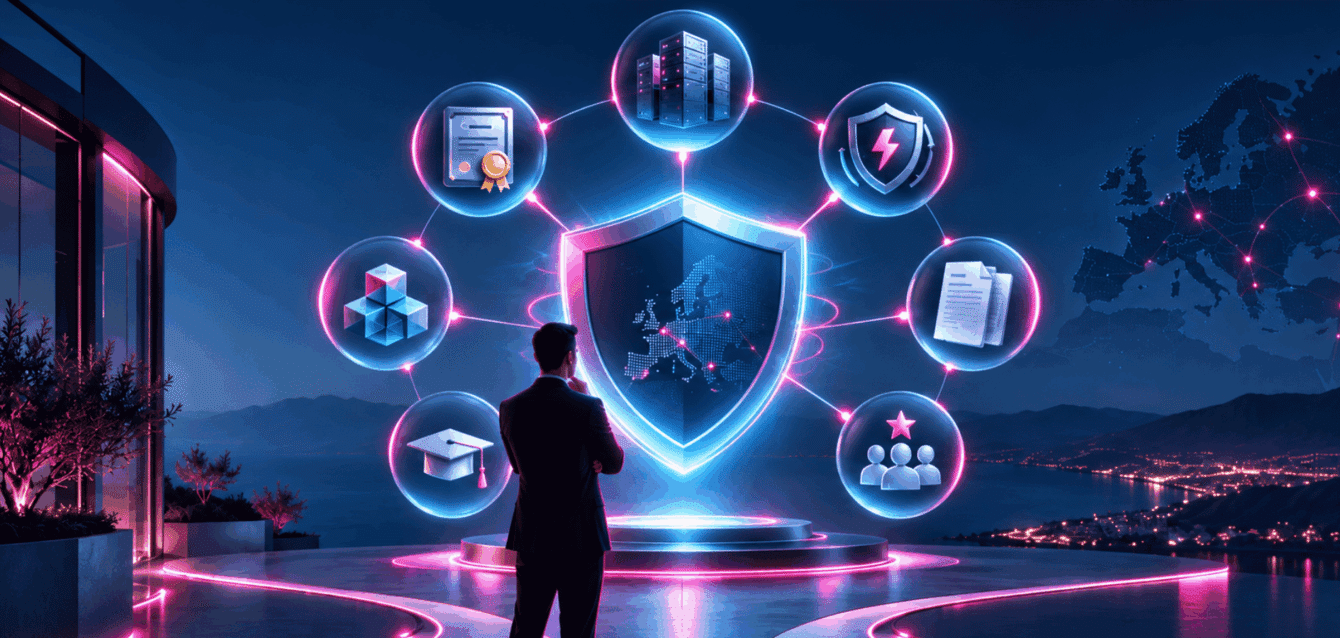
Come scegliere un MSP per la NIS2: 7 criteri da valutare
Adeguarsi alla NIS2 può richiedere competenze tecniche, organizzative e documentali che non sempre sono disponibili internamente. In questi casi, scegliere il Managed Service Provider giusto può diventare una parte importante del percorso di adeguamento. I sette punti che seguono non…
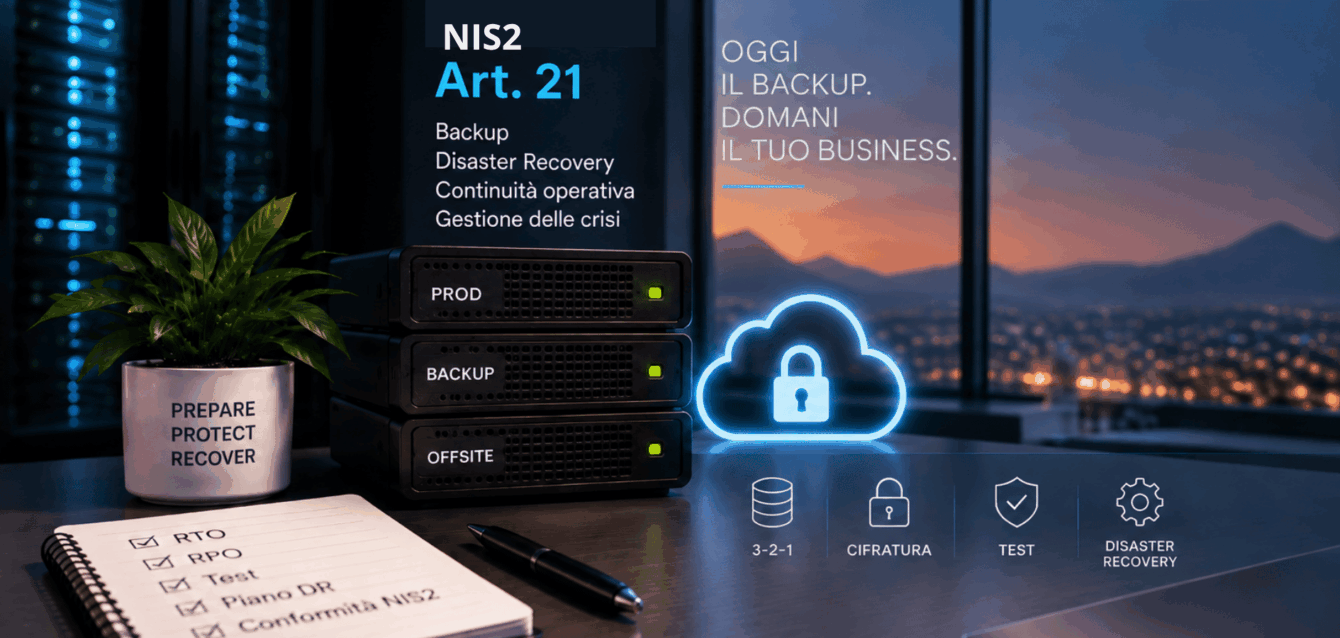
Backup e Disaster Recovery: i requisiti NIS2 Art. 21
La continuità operativa è uno degli elementi previsti dall’Art. 21 della Direttiva (UE) 2022/2555 – NIS2 per la gestione dei rischi di cybersicurezza. La Direttiva include espressamente tra le misure di sicurezza la gestione dei backup, il Disaster Recovery e la…
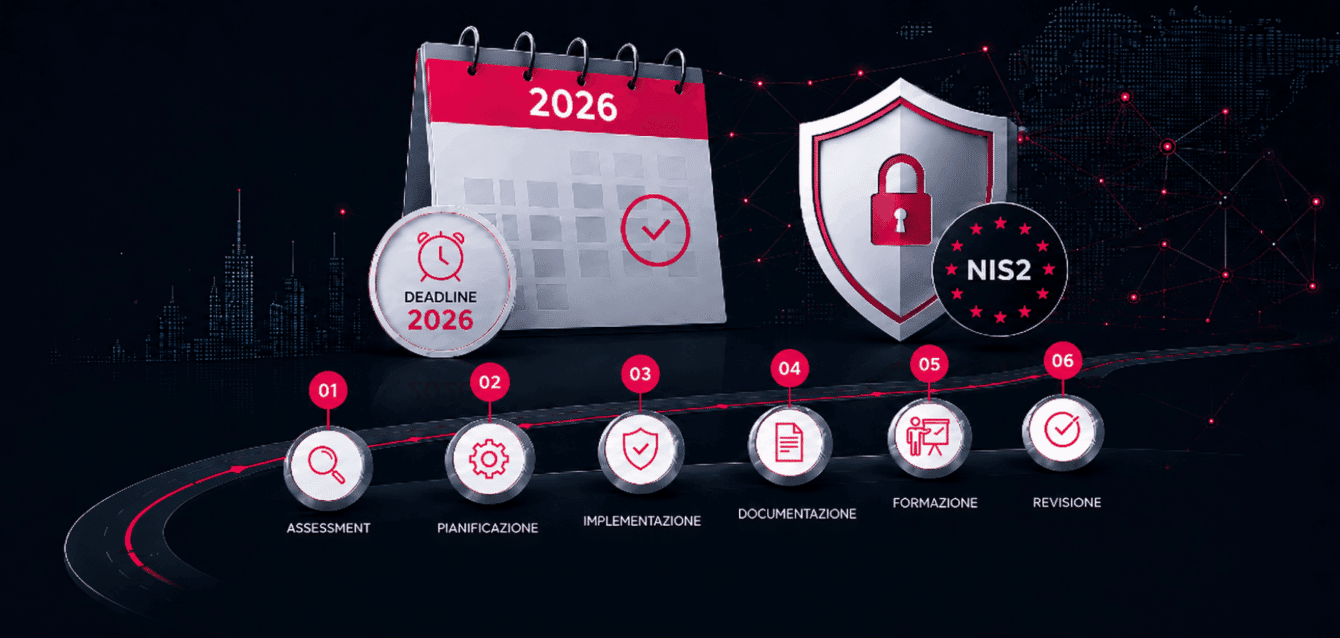
NIS2 scadenze 2026: cosa fare adesso per essere conformi in tempo
Scadenze NIS2: le date da ricordare Per i soggetti inseriti nell’elenco NIS nel 2025 e ancora presenti nel 2026, i termini restano collegati alla comunicazione ricevuta dall’ACN: 9 mesi per l’obbligo di notifica degli incidenti significativi e 18 mesi per l’adozione…
Disaster Recovery: quanto tempo può restare ferma la tua azienda?
Ogni CEO dovrebbe conoscere un numero: quanto costa alla sua azienda ogni ora di fermo. Non in termini astratti — in euro. Questo numero definisce quanto investire in disaster recovery. Il calcolo che ogni azienda dovrebbe fare Prendi il fatturato annuo….
NIS2 per il settore manifatturiero toscano
La Toscana è una regione a forte vocazione manifatturiera: meccanica di precisione, moda, oreficeria, pelletteria, alimentare e chimica. In questo tessuto produttivo, alcune imprese possono rientrare direttamente nel perimetro NIS2, mentre molte altre possono essere coinvolte attraverso le rispettive supply chain. Chi…
Phishing aziendale: come riconoscerlo e formare i dipendenti
Il phishing resta uno dei principali vettori di accesso iniziale utilizzati negli attacchi informatici. Secondo ENISA Threat Landscape 2025, il phishing ha rappresentato circa il 60% dei vettori iniziali osservati.Il phishing sfrutta soprattutto il fattore umano, ma la protezione efficace richiede…

Notifica incidenti NIS2: tempi, procedura e obblighi verso l’ACN
L’obbligo di notifica degli incidenti all’ACN è l’aspetto della NIS2 che genera più ansia tra i decisori aziendali. E con ragione: le tempistiche sono strette, la procedura deve essere già pronta quando l’incidente accade, e il panico è il nemico peggiore…