


NIS2 scadenze 2026:
cosa fare adesso per essere conformi in tempo
Scadenze NIS2: le date da ricordare
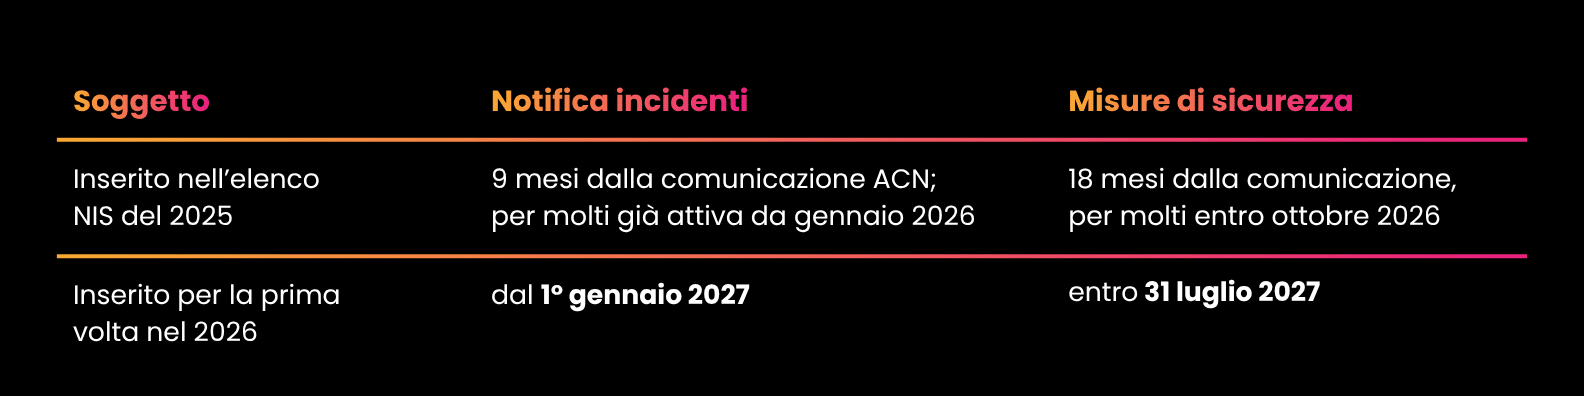
Per i soggetti inseriti nell’elenco NIS nel 2025 e ancora presenti nel 2026, i termini restano collegati alla comunicazione ricevuta dall’ACN: 9 mesi per l’obbligo di notifica degli incidenti significativi e 18 mesi per l’adozione delle misure di sicurezza.
Per i soggetti inseriti per la prima volta nel 2026, invece, l’obbligo di notifica decorre dal 1° gennaio 2027, le misure di sicurezza devono essere adottate entro il 31 luglio 2027 e il Referente CSIRT deve essere designato entro il 31 dicembre 2026.
Nota: la data puntuale per i soggetti 2025 va verificata sulla comunicazione ricevuta dall’ACN.
Il D.Lgs. 138/2024 è già in vigore e il quadro operativo è stato progressivamente definito dalle determinazioni ACN emanate
nel 2025 e nel 2026.
Rimandare l’adeguamento può rendere più difficile affrontare in tempo tutte le attività necessarie. Un percorso strutturato richiede tempo: assessment, misure tecniche, procedure, formazione e test difficilmente possono essere affrontati tutti all’ultimo momento.
Il calendario: dove siamo e dove stiamo andando
La NIS2 è stata recepita in Italia con il D.Lgs. 138/2024, entrato in vigore il 16 ottobre 2024.
Da allora il quadro normativo è in vigore, con obblighi e tempistiche operative definiti progressivamente dall’ACN.
Il percorso operativo comprende la registrazione sulla piattaforma ACN per i soggetti interessati, l’adozione delle misure di gestione del rischio previste dall’Art. 24 del D.Lgs. 138/2024, la predisposizione delle procedure di notifica degli incidenti e l’attuazione delle misure organizzative e tecniche applicabili.
Nel corso del 2025 e del 2026 l’ACN ha definito le specifiche di base e le principali tempistiche operative. Per questo è importante distinguere gli obblighi dei soggetti inseriti nell’elenco NIS nel 2025 da quelli entrati per la prima volta nel 2026.
L’ACN dispone di poteri di vigilanza, supervisione e controllo sui soggetti NIS. Parallelamente, i fornitori possono ricevere richieste di sicurezza, audit, questionari ed evidenze dai propri clienti soggetti alla NIS2 nell’ambito della gestione del rischio della supply chain.
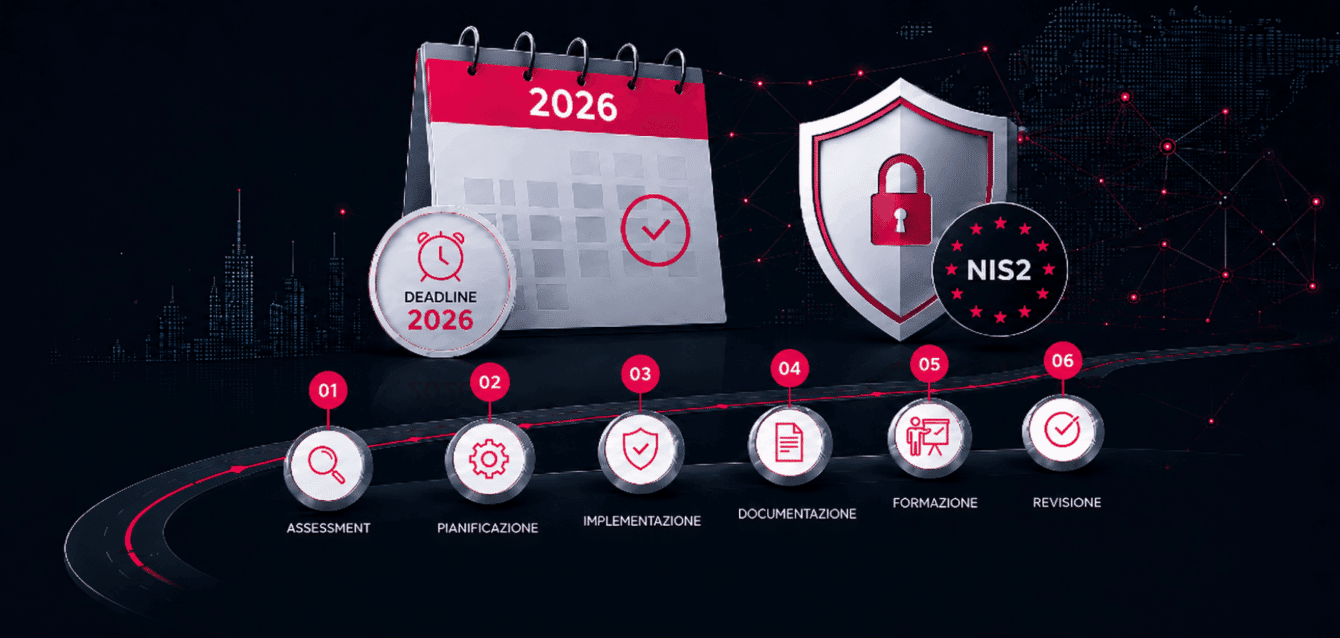
Una possibile roadmap di adeguamento in 6 mesi
La durata del percorso dipende dalla situazione iniziale, dal perimetro e dalla complessità dell’organizzazione. Nella nostra esperienza, una PMI che parte da una maturità intermedia può strutturare il percorso su circa sei mesi, organizzando le attività per priorità.
Mesi 1-2: Assessment e gap analysis. Fotografia precisa della situazione attuale. L’assessment copre: infrastruttura tecnica, policy e procedure esistenti, formazione del personale, backup e DR, postura di sicurezza esterna, posizione nella supply chain NIS2. Risultato: report con non conformità e priorità.
Mesi 3-4: Implementazione delle misure tecniche prioritarie emerse dalla gap analysis. Possono includere protezione avanzata degli endpoint, segmentazione, MFA, gestione delle vulnerabilità, backup e disaster recovery, hardening e aggiornamento dei sistemi.
Mese 5: Documentazione. Le misure adottate devono essere supportate da policy, procedure, responsabilità definite ed evidenze che ne consentano la verifica e il monitoraggio. Si producono: policy di sicurezza, procedure di gestione degli incidenti (inclusa notifica al CSIRT Italia), piano di continuità operativa e DR, registro rischi, policy di gestione dei fornitori.
Mese 6: Formazione, test e revisione. Formazione personale su policy e anti-phishing, formazione specifica degli organi di amministrazione e direttivi prevista per i soggetti NIS interessati, test del piano di Disaster Recovery per verificarne l’effettiva efficacia e i tempi di ripristino, revisione finale di tutte le misure e documentazione.
I tre errori da evitare
Errore 1: Pensare che sia solo burocrazia. La NIS2 non si risolve producendo documenti. Richiede misure tecniche concrete, operative e verificabili. In caso di verifiche, non è sufficiente disporre di documenti: devono essere presenti misure concretamente attuate, monitorate e coerenti con i rischi dell’organizzazione.
Errore 2: Solo tecnica senza documentazione. Errore opposto ma altrettanto grave. Senza adeguate evidenze documentali diventa difficile dimostrare come le misure siano state definite, attuate e monitorate. Servono entrambe.
Errore 3: Non coinvolgere i dirigenti. La NIS2 attribuisce agli organi di amministrazione e direttivi specifici compiti di approvazione e supervisione delle misure di gestione del rischio cyber e prevede per loro attività di formazione. Per questo il coinvolgimento degli organi di amministrazione e direttivi deve essere parte integrante del percorso di adeguamento e non può essere delegato interamente alla funzione IT.
Perché partire adesso è un vantaggio competitivo
Prepararsi per tempo riduce il rischio di arrivare alle scadenze con misure, documentazione o responsabilità ancora incomplete.
Clienti e partner valutano la cybersecurity come criterio di selezione. In alcuni processi di qualifica, gare e rapporti B2B, la capacità di dimostrare una postura di cybersecurity adeguata può diventare un elemento richiesto o qualificante.
E iniziare ora significa avere il tempo di fare le cose bene, senza scorciatoie costose.
Inizia il percorso di adeguamento NIS2: in 30 minuti facciamo una prima verifica del possibile coinvolgimento della tua azienda nella NIS2 e individuiamo gli aspetti da approfondire 👇
Richiedi un assessment NIS2 gratuito
Verifica in 30 minuti se la tua azienda è soggetta alla NIS2 e quali sono le prime azioni da intraprendere.
Scopri il servizio o contattaci.
