


NIS2 e GDPR: differenze, sovrapposizioni e come gestire entrambi
La confusione tra NIS2 e GDPR è comprensibile: entrambe riguardano la sicurezza e hanno sanzioni importanti.
Ma hanno finalità distinte e comprenderle è fondamentale per gestire la conformità in modo efficiente.
Qual è la differenza tra
NIS2 e GDPR?
Il GDPR (Regolamento UE 2016/679) protegge i dati personali delle persone fisiche.
Si applica a chiunque tratti dati personali — praticamente tutte le aziende.
La NIS2 (D.Lgs. 138/2024) protegge la sicurezza delle reti e dei sistemi informativi di soggetti critici per l’economia.
Si applica a soggetti specifici in settori critici e ai loro fornitori.
Un’azienda soggetta alla NIS2 deve quindi generalmente confrontarsi anche con il GDPR, mentre moltissime organizzazioni soggette al GDPR non rientrano necessariamente nel perimetro NIS2.
NIS2 e GDPR: quali obblighi hanno in comune?
Nonostante obiettivi diversi, le misure tecniche si sovrappongono significativamente.
Entrambe richiedono: analisi dei rischi, misure di sicurezza adeguate (cifratura, controllo accessi, backup),
gestione degli incidenti con notifica, formazione del personale, documentazione delle misure adottate.
Un’azienda che implementa un SGSI ISO 27001 copre in larga misura i requisiti di entrambe.
Le principali differenze tra
NIS2 e GDPR
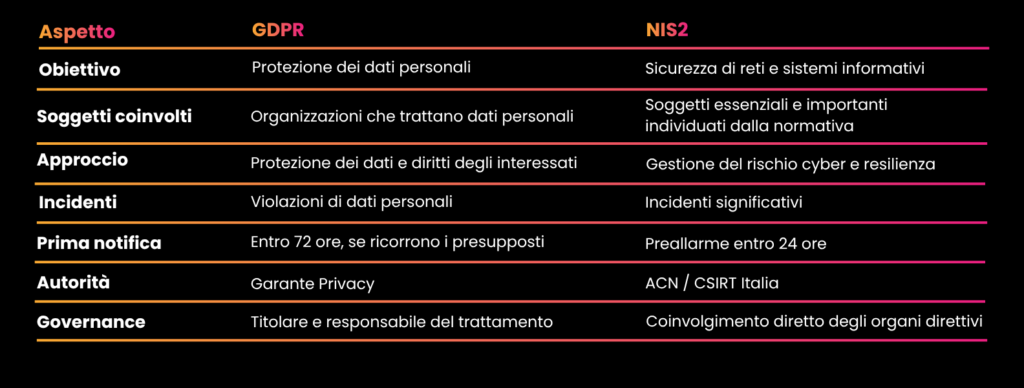
Ambito: GDPR = dati personali. NIS2 = sicurezza reti/sistemi. Un incidente significativo che impatta reti o sistemi informativi, ma non comporta una violazione di dati personali, può richiedere una notifica ai sensi della NIS2 senza attivare gli obblighi di notifica previsti dal GDPR.
Tempi di notifica: il GDPR prevede, nei casi in cui la violazione dei dati personali possa comportare un rischio per i diritti e le libertà delle persone, la notifica al Garante senza ingiustificato ritardo e, ove possibile, entro 72 ore. La NIS2 prevede invece, per gli incidenti significativi, un processo articolato: preallarme entro 24 ore, notifica dell’incidente entro 72 ore e relazione finale entro un mese. Quando un incidente interessa sia i sistemi informativi sia i dati personali, può quindi essere necessario attivare entrambi i flussi di notifica.
Autorità: GDPR = Garante per la protezione dei dati. NIS2 = ACN. Due enti diversi, due procedure diverse.
Sanzioni: il GDPR può prevedere sanzioni fino a 20 milioni di euro o al 4% del fatturato mondiale annuo, a seconda della violazione.
Per la NIS2, il sistema sanzionatorio distingue tra soggetti essenziali e importanti: per i primi possono essere previste sanzioni fino ad almeno 10 milioni di euro o al 2% del fatturato mondiale annuo, mentre per i soggetti importanti i riferimenti sono 7 milioni di euro o l’1,4%. Uno stesso incidente può far scattare obblighi e conseguenze previsti da entrambe le normative, se ricorrono i rispettivi presupposti.
Responsabilità: GDPR = il titolare del trattamento. NIS2 = gli organi direttivi hanno responsabilità personale esplicita.
Un incidente può richiedere sia la notifica NIS2 che GDPR?
Sì. Lo stesso incidente informatico può rientrare contemporaneamente nell’ambito della NIS2 e del GDPR, ma le due valutazioni devono essere effettuate separatamente.
Un attacco ransomware, ad esempio, potrebbe compromettere la disponibilità dei sistemi aziendali e, allo stesso tempo, comportare l’accesso o l’esfiltrazione di dati personali.
In questo scenario l’organizzazione deve verificare se l’evento costituisce un incidente significativo ai fini NIS2 e, parallelamente, una violazione dei dati personali ai sensi del GDPR.
Se ricorrono entrambi i presupposti, sarà necessario gestire i relativi flussi di notifica verso le autorità competenti.
Come gestire NIS2 e GDPR senza duplicare attività
L’approccio più efficiente è costruire un framework di sicurezza unico, ad esempio basato sulla ISO/IEC 27001, e utilizzarlo come base comune per gestire i requisiti condivisi di GDPR e NIS2. Analisi dei rischi, controllo degli accessi, gestione degli incidenti, continuità operativa, formazione e documentazione possono così essere organizzati all’interno dello stesso sistema di gestione, integrandolo poi con gli obblighi specifici previsti dalle due normative.
Il piano di incident response deve prevedere una procedura di doppia notifica (ACN + Garante) quando l’incidente coinvolge sia sistemi che dati personali.
La tua azienda deve adeguarsi alla NIS2?
Omnia può aiutarti a valutare il livello di conformità, individuare i gap e integrare misure tecniche, organizzative e documentali in un unico percorso.
Scopri il nostro servizio di NIS2 Compliance.
