


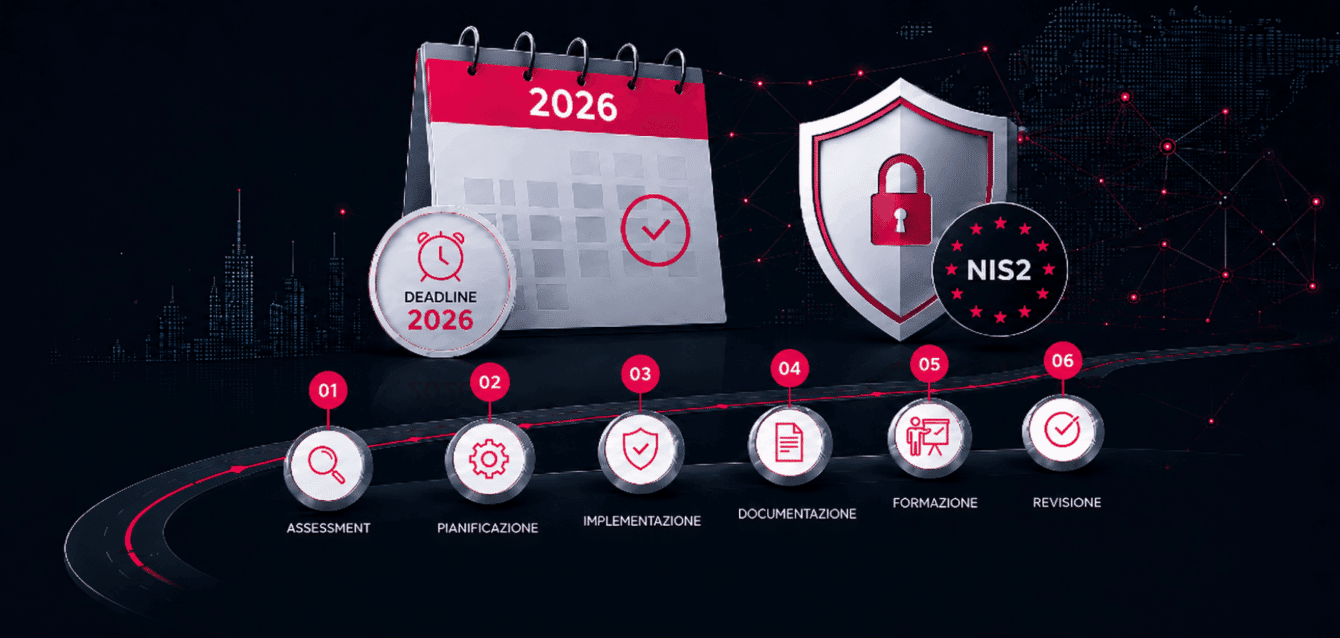
Il D.Lgs. 138/2024 è già in vigore. Le scadenze operative si stanno concretizzando e l’ACN sta definendo le modalità di vigilanza e ispezione. Molte aziende continuano a rimandare, pensando di avere tempo. Ma il tempo non è dalla loro parte —…
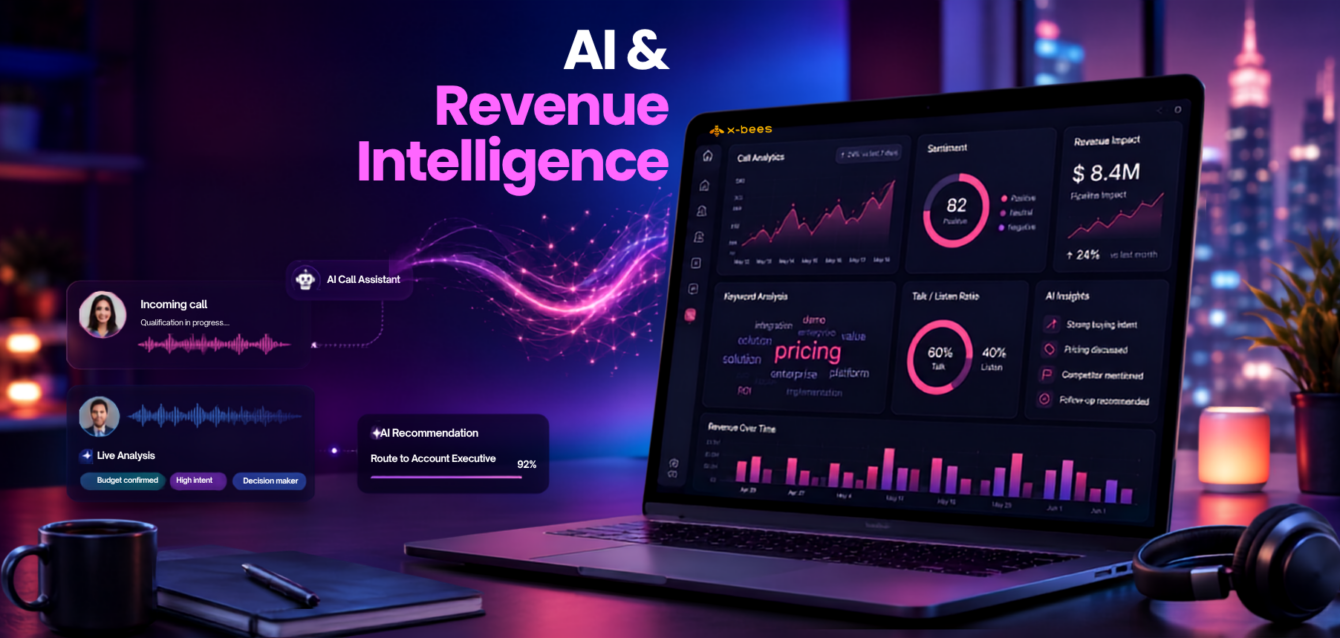
AI e Revenue Intelligence: come X-bees di Wildix trasforma le conversazioni in decisioni
Ogni chiamata aziendale contiene informazioni preziose: richieste dei clienti, obiezioni, segnali di interesse, problemi ricorrenti, accordi presi e passaggi successivi. Il problema è che, spesso, queste informazioni vengono perse. Restano nella memoria di chi ha gestito la telefonata, in una nota…
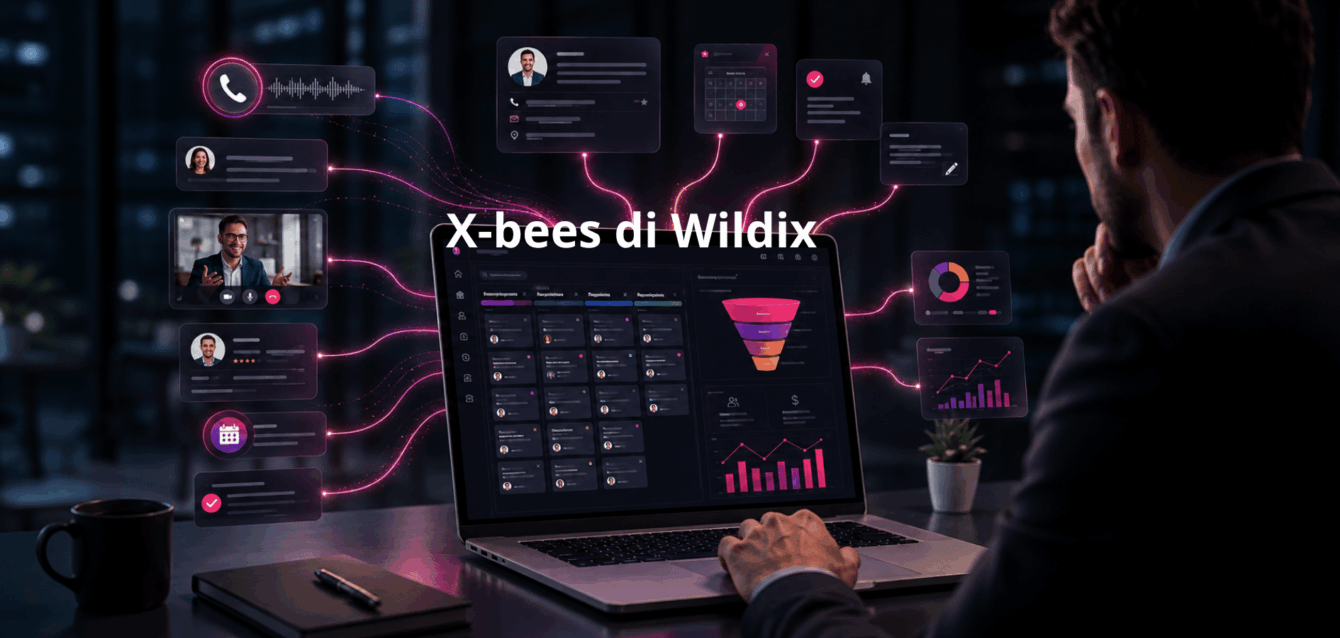
X-bees di Wildix: perché le chiamate commerciali devono diventare dati
Ogni giorno le aziende gestiscono decine, centinaia o migliaia di conversazioni con clienti e potenziali clienti.Telefonate, video meeting, chat, richieste commerciali, follow-up, appuntamenti e trattative aperte fanno parte della normale attività quotidiana di un team vendita. Il problema è che, molto…
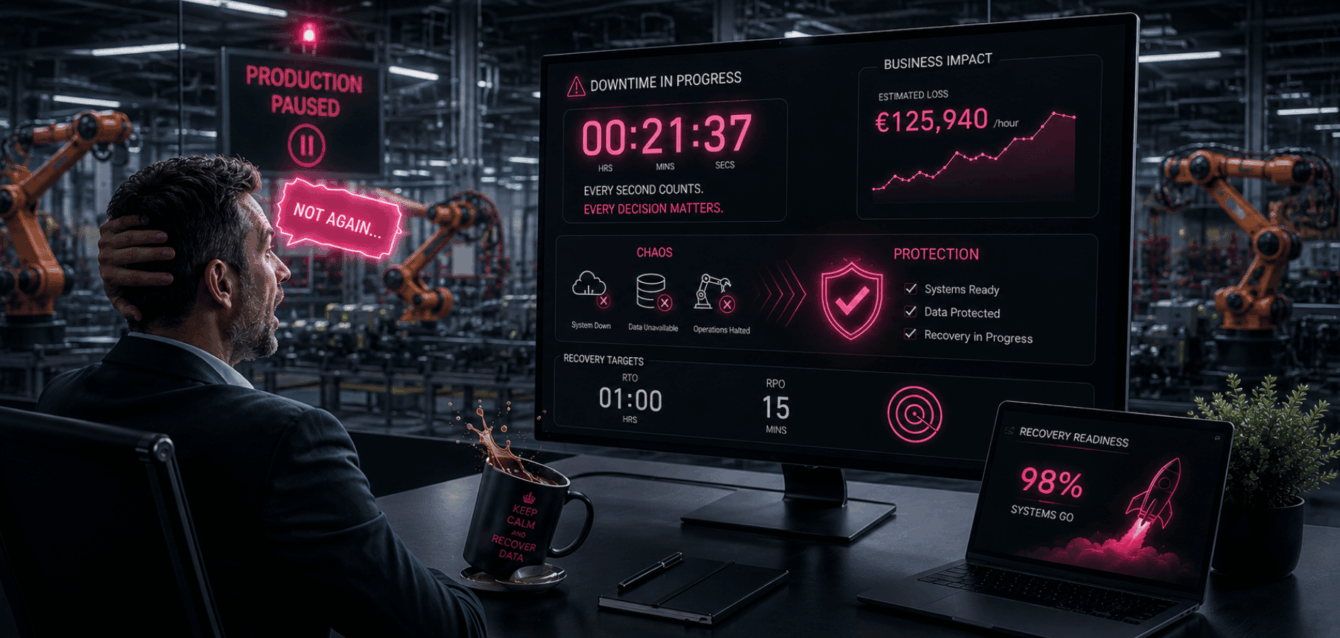
Disaster Recovery: quanto tempo può restare ferma la tua azienda?
Ogni CEO dovrebbe conoscere un numero: quanto costa alla sua azienda ogni ora di fermo. Non in termini astratti — in euro. Questo numero definisce quanto investire in disaster recovery. Il calcolo che ogni azienda dovrebbe fare Prendi il fatturato annuo….
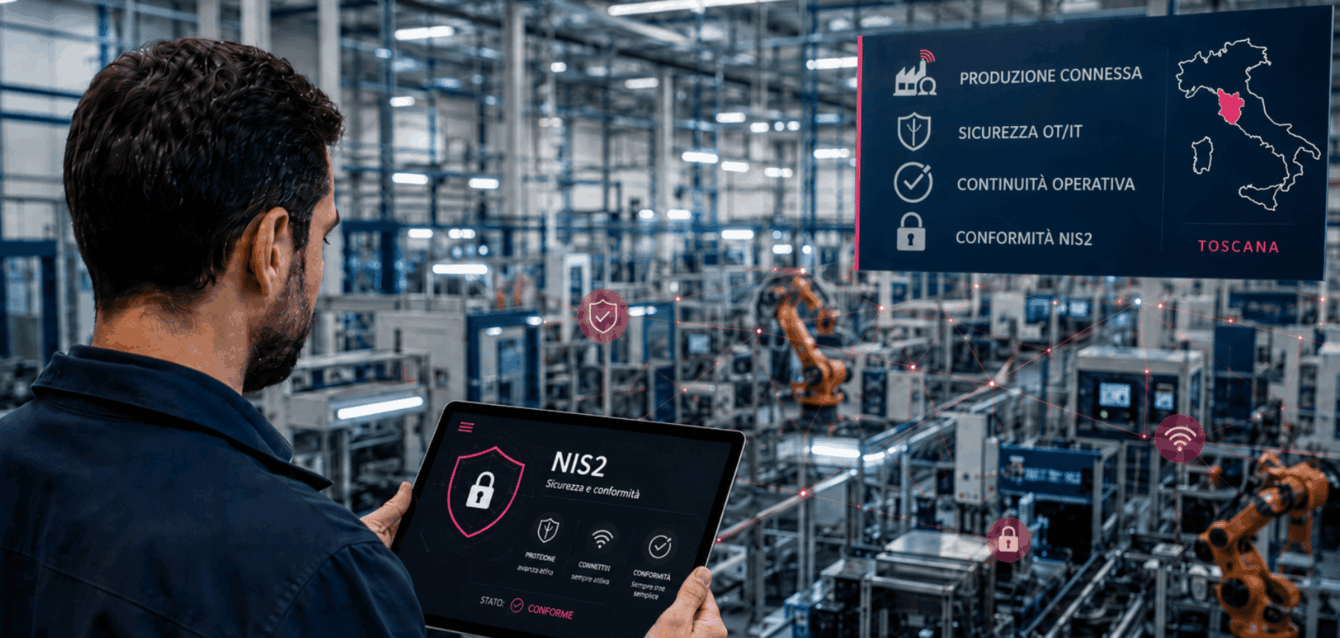
NIS2 per il settore manifatturiero toscano
La Toscana è una regione a forte vocazione manifatturiera: meccanica di precisione, moda, oreficeria, pelletteria, alimentare, chimica. Queste aziende sono il cuore dell’economia del territorio — e molte di loro sono nella traiettoria della Direttiva NIS2, sia direttamente che come fornitori….
Phishing aziendale: come riconoscerlo e formare i dipendenti
Il phishing è responsabile di oltre il 90% degli attacchi informatici riusciti. Non è un problema tecnologico: è un problema umano. Anche l’infrastruttura più sicura diventa vulnerabile se un dipendente clicca sul link sbagliato. Le email di phishing sono diventate sofisticate:…

Notifica incidenti NIS2: tempi, procedura e obblighi verso l’ACN
L’obbligo di notifica degli incidenti all’ACN è l’aspetto della NIS2 che genera più ansia tra i decisori aziendali. E con ragione: le tempistiche sono strette, la procedura deve essere già pronta quando l’incidente accade, e il panico è il nemico peggiore…

EDR vs Antivirus: perché l’antivirus tradizionale non basta più
Per anni, l’antivirus è stato considerato sufficiente per proteggere i computer aziendali. Installalo, aggiornalo, sei a posto. Questo approccio oggi è pericolosamente inadeguato, e la Direttiva NIS2 lo rende anche un potenziale problema di conformità. Come funziona l’antivirus tradizionale L’antivirus…

ISO 27001: cos’è e perché è importante per la tua azienda
ISO 27001: cos’è e perché è importante per la tua azienda La ISO/IEC 27001 è lo standard internazionale di riferimento per la gestione della sicurezza delle informazioni. Pubblicato dall’ISO, definisce i requisiti per implementare un SGSI — Sistema di Gestione della…
Quanto costa un attacco informatico a una PMI italiana
Quanto costa un attacco informatico a una PMI italiana Parliamo di numeri concreti. Perché la cybersecurity smette di essere un costo astratto quando si traduce in euro persi. Costi diretti: quello che si vede subito Il fermo operativo è il più…